在Web安全领域,SQL注入始终占据着漏洞危害榜的前列,而MySQL作为应用最广泛的开源数据库,自然成为攻防博弈的主战场。这套《MySQL高级黑客 MySQL注入攻防技术内幕-第一部分》视频课程,并非泛泛而谈的安全科普,而是一套直指核心的实战型攻防技术精讲,适合有一定基础、渴望深入理解注入底层逻辑的安全爱好者与开发人员。
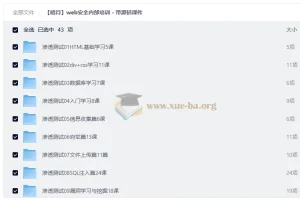
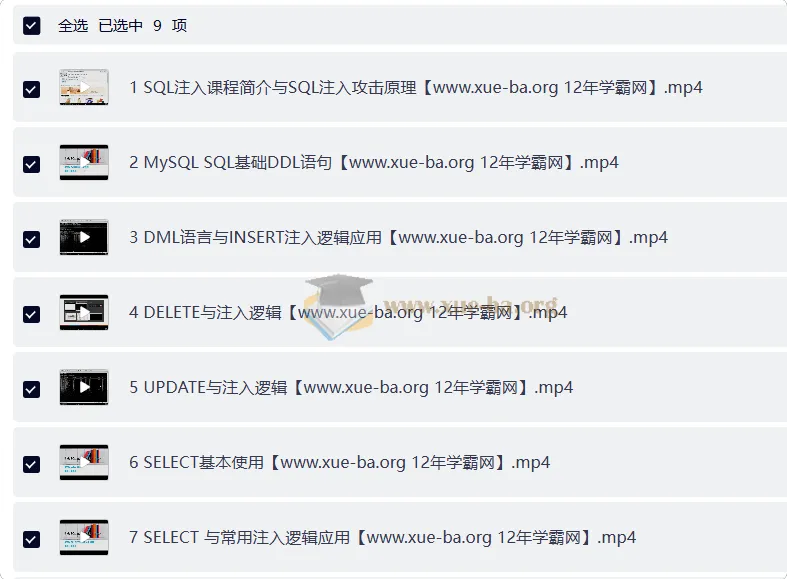
课程内容编排极具逻辑性,从最基础的攻击原理讲起,逐步深入到各类SQL语句在真实注入场景中的变形与利用。第一部分共9个章节,每一节都紧扣“注入逻辑”这一核心主线,帮助学习者构建完整的攻击与防御知识框架:
- 筑基篇:开篇即剖析SQL注入攻击的底层原理,随后系统梳理MySQL的DDL(数据定义语言)语句,为后续的实战操作打下坚实基础。
- 实战篇(DML操作):深入讲解DML语言的核心应用,并针对INSERT、DELETE、UPDATE三种高频操作,逐一拆解其特有的注入逻辑与绕过技巧,让你明白“增删改”场景下攻击者的思维路径。
- 进阶篇(查询与提权):重点攻克SELECT语句的常规使用及复杂注入逻辑,深入探讨记录联合查询(UNION)在注入中的巧妙应用。最终章节聚焦DCL(数据控制语言)与权限提升逻辑,揭示从普通用户到高权限账户的利用链条。
这套课程的最大价值在于“授人以渔”。它并非死板地教几个Payload,而是通过拆解不同SQL语句的语法特性,让你理解注入背后的逻辑本质。无论你是希望提升代码审计能力的开发者,还是致力于Web安全的测试人员,都能从中获得极具实操性的技术启发,为后续更深入的攻防研究铺平道路。
 夸克网盘
 10积分